Google warnt vor Ihrer Website, Besucher landen auf fremden Seiten, oder der Hoster hat das Konto gesperrt? Wir schirmen die Website ab, schließen die Lücke und bereinigen sie innerhalb von 24 Stunden ab Zugang, auch am Wochenende. Danach erhalten Sie einen schriftlichen Bericht.
Webanwendungen absichern: vor dem Pentest und nach einem Angriff
Ein Penetrationstest steht an, ein Bericht nennt Lücken, oder Ihre Website wurde gehackt? Wir prüfen Anwendung und Server vor dem Test, beheben die Befunde aus dem Bericht und helfen nach einem Angriff innerhalb von 24 Stunden ab Zugang, auch am Wochenende.
- Full Stack und DevOps seit 2012
- PHP und WordPress seit 2012, dazu Craft CMS
- Support und Notfälle rund um die Uhr

Was wir für die Sicherheit Ihrer Anwendung tun
Typische Anlässe sind diese:
- Ein Kunde, eine Bank oder eine Ausschreibung verlangt einen Penetrationstest, und der Termin steht.
- Ein Pentest-Bericht nennt Lücken, und im Haus hat niemand Zeit oder Wissen, sie zu schließen.
- Ihre Website wurde gehackt, und Besucher oder Google haben es zuerst bemerkt.
- Eine Website mit Craft CMS oder WordPress läuft seit Jahren, ohne dass jemand Updates und Zugänge im Blick hat.
Wir betrachten Anwendung und Server immer zusammen: Code, Konfiguration, Zugänge, Webserver und das Linux-System darunter. Unsere Ingenieure arbeiten seit 2012 als Full-Stack- und DevOps-Ingenieure, mit PHP, ColdFusion und Lucee. Mit diesem Wissen finden und schließen wir Lücken, ohne die Anwendung neu zu schreiben.

Pentest-Vorbereitung: bevor der Prüfer kommt
Findet ein Penetrationstest vor allem veraltete Bibliotheken, offene Administrationszugänge und Debug-Ausgaben, bleibt für die schwierigen Fragen wenig Zeit. Deshalb prüfen wir vor dem Termin:
- die Anwendung: Eingaben, Anmeldung und Sitzungen, Rechte, Datei-Uploads und Bibliotheken
- den Server: offene Dienste, Administrationszugänge, TLS, Sicherheits-Header und Updates
- die Konfiguration: Fehlermeldungen, Debug-Ausgaben und Zugänge mit Standardpasswörtern
Sie erhalten die Befunde nach Risiko, mit dem Aufwand je Befund. Schnelle Korrekturen erledigen wir noch vor dem Test; welche, vereinbaren wir nach der Prüfung mit Ihnen. Die Vorbereitung ersetzt keinen Penetrationstest. Sie sorgt dafür, dass der Test die schwierigen Fragen untersucht und nicht die offensichtlichen.

Befunde aus dem Pentest-Bericht beheben
Der Bericht liegt vor, und die Liste ist lang? Wir ordnen die Befunde nach Risiko und beheben sie im Code und in der Konfiguration, etwa Cross-Site-Scripting, SQL-Injection, unsichere Sitzungen oder ungeprüfte Datei-Uploads. Jede Korrektur prüfen wir, und für den Nachtest erhalten Sie eine Liste, was wo geändert wurde. Das gilt auch für ältere Anwendungen in PHP, ColdFusion oder Lucee, deren Autor nicht mehr da ist.
Lässt sich eine Lücke im Code nicht sofort schließen, schirmen wir sie vorläufig ab. Netzzonen, Administrationszugang per VPN und eine WAF mit Regeln für Ihre Anwendung beschreibt der Abschnitt zur Sicherheitsarchitektur unter Linux-Betrieb und Infrastruktur. Liegt die Ursache in einer Version ohne Sicherheits-Updates, planen wir das Update als eigenen Schritt in Migration und Modernisierung.

Soforthilfe, wenn Ihre Website gehackt wurde
Google warnt vor Ihrer Website, Besucher landen auf fremden Seiten, oder der Hoster hat das Konto gesperrt? Innerhalb von 24 Stunden ab Zugang, auch am Wochenende, schirmen wir die Website ab, finden das Einfallstor, schließen die Lücke und bereinigen die Website. Passwörter und Zugänge erneuern wir, und hat Google die Website als gefährlich markiert, beantragen wir eine erneute Prüfung.
Am häufigsten betrifft es Websites mit WordPress. Wir helfen ebenso bei Craft CMS und bei anderen Anwendungen in PHP oder CFML. Wie die 24 Stunden ablaufen und was Sie vor unserem Einsatz besser nicht tun, steht auf der Seite Website gehackt?

Absicherung für Craft CMS und WordPress
Eine Website mit Content-Management-System bleibt nur sicher, wenn jemand CMS, Plugins und Server pflegt. Für Websites mit Craft CMS und WordPress gehen wir so vor:
- Inventar der Plugins und Themes: was gepflegt wird und was verlassen ist
- Updates von CMS, Plugins und PHP, zuerst auf einer Staging-Umgebung getestet
- verlassene Plugins ersetzen oder entfernen
- Zugang zum Backend mit Zwei-Faktor-Anmeldung, passende Dateirechte und eine WAF auf dem Server
- Backups mit Wiederherstellungstest und Monitoring
Der erste Schritt ist der CMS-Check. Er zeigt, wo Ihre Website steht, und endet mit einem Plan für Übernahme und Betreuung.

Penetrationstests: Wir arbeiten mit jedem Anbieter zusammen
Den Penetrationstest führt ein spezialisierter Anbieter durch. Wir arbeiten mit jedem Pentest-Anbieter zusammen, den Sie oder Ihr Kunde beauftragen: Wir bereiten Anwendung und Server auf den Test vor, beantworten die Fragen der Prüfer und beheben danach die Befunde. Haben Sie noch keinen Anbieter, schlagen wir Ihnen bei Bedarf einen passenden Partner vor, um Ihre Anwendung abzusichern.

Technologien, die wir absichern
Zwei typische Ausgangslagen im Detail
-
-
Ihr Altsystem läuft und enthält Regeln, die niemand neu schreiben will. Wir stellen seine Logik als Web-Service bereit und schließen bekannte Lücken einmalig. Vergleichstests prüfen, ob die Funktion gleich bleibt, und das Neue entsteht daneben im neuen Stack.
Zwei Einstiege mit festem Preis: vor dem Test und nach einem Angriff
Pentest-Vorbereitung
Für Unternehmen, bei denen ein Penetrationstest ansteht, weil ein Kunde, ein Auditor oder eine Ausschreibung ihn verlangt, und die vorher wissen wollen, wo ihre Anwendung und ihr Server angreifbar sind.
- Anwendung: Eingaben, Anmeldung und Sitzungen, Rechte, Datei-Uploads, veraltete Bibliotheken
- Server: offene Dienste, Administrationszugänge, TLS, Sicherheits-Header, Updates
- Konfiguration: Fehlermeldungen, Debug-Ausgaben, Zugänge mit Standardpasswörtern
- Liste der Befunde nach Risiko, mit Aufwand je Befund
- schnelle Korrekturen vor dem Testtermin, im Umfang, den wir nach der Prüfung mit Ihnen vereinbaren
Wir prüfen eine Anwendung mit ihren Servern. Am Produktivsystem ändern wir, was Sie beauftragen. Die Vorbereitung ersetzt keinen Penetrationstest: Sie sorgt dafür, dass der Test die schwierigen Fragen untersucht und nicht die offensichtlichen.
Was das Ergebnis enthält
Eine schriftliche Liste der Befunde nach Risiko mit konkreten Korrekturen, den Stand der erledigten Korrekturen und einen Plan bis zum Testtermin. Die Liste gehört Ihnen. Nach dem Test beheben wir auf Wunsch die Befunde aus dem Bericht.
Website-Soforthilfe nach einem Angriff
Für Unternehmen, deren Website gehackt wurde: Google warnt vor ihr, Besucher landen auf fremden Seiten, im Suchergebnis steht Spam, oder der Hoster hat die Website gesperrt.
- Website abschirmen und den Zustand sichern, bevor etwas gelöscht wird
- Einfallstor finden: Plugin, Zugangsdaten, Server oder Code
- Lücke schließen oder vorläufig abschirmen
- Website bereinigen, wenn möglich aus einer Sicherung vor dem Angriff
- Passwörter, Schlüssel und Zugänge erneuern
- erneute Prüfung bei Google beantragen, wenn die Website als gefährlich markiert ist
Die 24 Stunden laufen ab Zugang, auch am Wochenende. Ob Daten abgeflossen sind, lässt sich nicht in jedem Fall sicher sagen; was wir feststellen, steht im Bericht. Wann Google die Warnung entfernt, entscheidet Google. Weitere Arbeiten nach den ersten 24 Stunden beginnen erst nach Ihrer Zustimmung.
Was das Ergebnis enthält
Innerhalb von 24 Stunden ab Zugang eine abgeschirmte und bereinigte Website und einen schriftlichen Bericht über den technischen Ablauf, mit den nächsten Schritten zur Absicherung. Der Bericht gehört Ihnen.
ab 1.500 € zzgl. USt.
Soforthilfe anfordernAus unseren Projekten
-
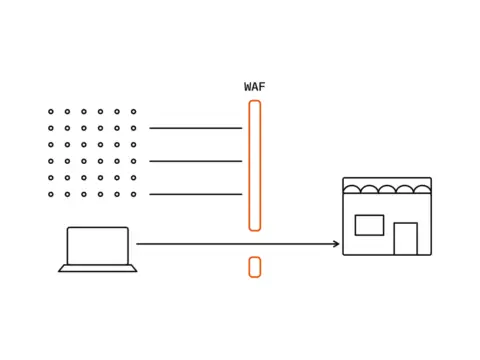
Ein Shop, überflutet von Bots, die wie Kunden aussahen
Ein WooCommerce-Shop mit 52 Produkten lud langsam oder gar nicht. Die Ursache war ein bezahltes Netz von Bots: Zehntausende Anfragen pro Stunde, jede von einer anderen Privatadresse, und jeder Bot für sich vorbildlich. Unsere Ingenieure haben den Verkehr am Rand des Netzes gestoppt. Als die Bots einen Monat später die Taktik wechselten, nahm die zweite Regel die Last in zwei Minuten weg.

Fragen zur Absicherung von Anwendungen und Websites
Führen Sie auch den Penetrationstest durch?
Den Test selbst führen wir nicht durch. Wir arbeiten mit jedem Pentest-Anbieter zusammen, den Sie oder Ihr Kunde beauftragen, und schlagen Ihnen bei Bedarf einen passenden Partner vor. Wir bereiten Anwendung und Server auf den Test vor und beheben danach auf Wunsch die Befunde aus dem Bericht.
So bleibt der Test unabhängig von denen, die das System entwickeln und betreuen.
Besteht unsere Anwendung nach der Vorbereitung den Pentest?
Das kann niemand zusagen. Die Vorbereitung beseitigt die offensichtlichen Schwachstellen, etwa veraltete Bibliotheken, offene Administrationszugänge oder Debug-Ausgaben. Wir finden vor allem peinliche Schwachstellen, die im Alltag leicht übersehen werden und offensichtlich wirken, wenn sie erst im Pentest auffallen. Auf Wunsch führen wir mit einem Technologiepartner auch einen Probe-Pentest vor der eigentlichen Prüfung durch. Der Test kann sich dann auf die schwierigen Fragen konzentrieren.
Was der Test danach noch findet, beheben wir auf Wunsch und dokumentieren jede Korrektur für den Nachtest.
Können Sie die Befunde aus einem vorhandenen Pentest-Bericht beheben?
Ja. Wir ordnen die Befunde nach Risiko, beheben sie im Code und in der Konfiguration, etwa Cross-Site-Scripting oder SQL-Injection, und prüfen jede Korrektur. Für den Nachtest erhalten Sie eine Liste, was wo geändert wurde.
Lässt sich eine Lücke im Code nicht sofort schließen, schirmen wir sie vorläufig ab, zum Beispiel mit einer Regel in der WAF. Das gilt auch für ältere Anwendungen in PHP, ColdFusion oder Lucee.
Reicht eine WAF aus?
Allein nicht. Eine WAF filtert typische Angriffe vor der Anwendung und verschafft Zeit, schließt aber keine Lücke im Code. Deshalb verbinden wir sie mit dem Beheben bekannter Schwachstellen, einer Segmentierung des Netzes und einem Administrationszugang nur per VPN.
Eine WAF mit Regeln für Ihre Anwendung löst weniger Fehlalarme aus und schützt realistischer als die Standardkonfiguration. Lässt sich der Code nicht schnell ändern, ist eine WAF mit Isolation eine Brücke bis zum Update. Das Risiko sinkt dann, ist aber nicht beseitigt.
Können wir nicht einfach die letzte Sicherung einspielen?
Allein reicht das meist nicht. Die Lücke, durch die der Angreifer kam, steckt auch in der Sicherung, und ist der Angriff älter als gedacht, enthält die Sicherung bereits den Schadcode. Dann ist die Website nach kurzer Zeit wieder befallen.
Deshalb suchen wir zuerst das Einfallstor, spielen dann eine Sicherung aus der Zeit vor dem Angriff ein und schließen die Lücke, bevor die Website wieder erreichbar ist. Gibt es keine saubere Sicherung, bereinigen wir die Website direkt.
Übernehmen Sie gelegentlich Wochenenddienst?
Ja. Support und Notfälle rund um die Uhr, also auch am Wochenende. Sonst erreichen Sie uns Montag bis Freitag von 9:00 bis 17:00 Uhr mitteleuropäischer Zeit, und auf eine neue Anfrage antworten wir innerhalb eines Werktags.
In 20 Minuten klären wir, welcher erste Schritt zu Ihrem System passt
Sie schildern Ziel und Stand, wir sagen offen, ob und wie wir helfen können. Antwort innerhalb eines Werktags, unverbindlich.
Telefon (Deutsch, Polnisch, Englisch)
+48 501 250 220
E-Mail
E-Mail
Erreichbar: Montag bis Freitag, 9:00 bis 17:00 Uhr (MEZ); Support und Notfälle rund um die Uhr (24/7)