Wsparcie Debiana 11 zakończyło się 31.08.2026, a CentOS 7 już 30.06.2024 (stan: 2026-10). Zaktualizujemy Państwa serwer albo zaplanujemy i wykonamy przejście na Debiana. Pracujemy również z Proxmox VE 8 i z serwerami fizycznymi, które przenosimy na Proxmox.
Administracja Linux: utrzymanie, zabezpieczenie i monitoring serwerów
Administrujemy serwerami Linux w Państwa infrastrukturze i u dowolnego dostawcy hostingu: aktualizacje w oknie serwisowym, kopie zapasowe z testem odtworzenia, zabezpieczenie i monitoring. Do tego wirtualizacja z Proxmox, bazy danych, architektura sieci z WAF i VPN oraz centralne logi.
- Od 2012 r. full stack i DevOps
- KVM i Proxmox, klastry MySQL i MariaDB
- Odpowiedź w ciągu jednego dnia roboczego

Kiedy zewnętrzna administracja Linux ma sens
Typowe powody to:
- Jedyny administrator odszedł.
- Serwer działa dalej bez aktualizacji.
- Klient lub bank przysyła kwestionariusz bezpieczeństwa.
- Test penetracyjny wskazuje luki, których nikt nie zamyka.
Także software house'y i agencje, które prowadzą serwery swoich klientów, potrzebują niezawodnego utrzymania i dokumentacji dla klienta lub audytora.
Usługa składa się z czterech elementów, które można zamówić osobno lub razem. Zawsze uwzględniamy też aplikację, która działa na serwerze.
Dwa projekty mają własne strony: Konsolidacja serwerów na Proxmoksie i Bazy danych MySQL i MariaDB, z kopiami zapasowymi, testem odtworzenia i odpornością na awarie.

Administracja Linux
To rdzeń usługi. Opiekujemy się Państwa serwerami u dowolnego dostawcy. Zakres obejmuje:
- przejęcie i inwentaryzacja serwerów, dostępów, usług i kopii zapasowych
- utwardzanie SSH, zapory sieciowej i usług, zarządzanie certyfikatami TLS
- aktualizacje w oknie serwisowym, z planem wycofania
- kopie zapasowe z regularnym testem odtworzenia
- bazy danych MySQL i MariaDB, także jako klaster Galera (przegląd na stronie Bazy danych)
- usuwanie podatności wskazanych w raportach z testów penetracyjnych oraz pierwsze analizy podatności
Państwo otrzymują listę ustaleń, raport miesięczny i dokumenty dla audytora. Aktualizacje dystrybucji i migracje to osobne projekty, poza bieżącą opieką.

Wirtualizacja i konsolidacja
Czy każda aplikacja działa na własnym serwerze fizycznym, którego nikt nie chce wyłączyć? Przenosimy serwery na Proxmox lub do kontenerów: według inwentarza i planu, w oknie serwisowym i z możliwością powrotu do poprzedniego stanu.
- mniej sprzętu, który trzeba utrzymywać i wymieniać
- kopie zapasowe, migawki i odtwarzanie, które testujemy
- migawka przed każdą zmianą, co ułatwia aktualizacje
- instrukcja operacyjna (runbook)
Ile można zaoszczędzić na sprzęcie, energii i licencjach, wyliczamy w planie konsolidacji. Co jeszcze robimy z Proxmox, od konfiguracji po aktualizację do nowej wersji, pokazuje strona Proxmox.

Architektura bezpieczeństwa i WAF
Architekturę planujemy tak, aby przejęty serwer nie widział pozostałych. Stosujemy strefy w sieci, serwery za zaporami, dostęp administracyjny wyłącznie przez VPN, minimalne uprawnienia i kopie zapasowe poza strefą produkcyjną.
Do tego dochodzi WAF dopasowany do aplikacji. Jego reguły pasują do Państwa aplikacji i są dostrajane na Państwa ruchu w uzgodnionym okresie. Dzięki temu jest mniej fałszywych alarmów, a ochrona odpowiada rzeczywistemu ruchowi.
Państwo otrzymują schemat architektury, listę reguł z uzasadnieniem, raport z fazy dostrajania i zasady dostępu administracyjnego. WAF nie zastępuje poprawki w kodzie. Dlaczego sam nie wystarcza, wyjaśniamy w pytaniach poniżej.
Jak zabezpieczamy samą aplikację i usuwamy podatności wskazane w testach penetracyjnych, opisuje strona Bezpieczeństwo aplikacji webowych i stron.

Monitoring i logi
Chodzi o to, by dowiedzieć się o problemie, zanim zadzwoni klient. Zbieramy logi centralnie, rejestrujemy metryki serwerów i aplikacji i pokazujemy w kilku przejrzystych widokach Grafana to, co ważne. Alarmy są tylko tam, gdzie ktoś musi zareagować: pełny dysk, wygasający certyfikat, nieudana kopia zapasowa, kolejka poczty, błąd aplikacji.
Państwo otrzymują widok logów i metryk, uzgodnione progi oraz jednostronicową instrukcję, co oznacza alarm i co należy zrobić.

Terminy, które wymuszają aktualizację serwerów
| Data | Zdarzenie | Źródło |
|---|---|---|
| 2024-06-30 | CentOS Linux 7: koniec cyklu życia. | redhat.com (otwiera się w nowym oknie) |
| 2026-08-31 | Debian 11: koniec wsparcia LTS. | debian.org (otwiera się w nowym oknie) |
| 2028-06-30 | Debian 12: koniec wsparcia LTS. | debian.org (otwiera się w nowym oknie) |
Niezależnie od dostawcy, z praktyką na własnej infrastrukturze
Opiekujemy się serwerami u dowolnego dostawcy.
Szukają Państwo tylko dobrze utrzymanej strony internetowej razem z hostingiem? Do tego służy Prowde (otwiera się w nowym oknie), nasz własny produkt. Świetny hosting all inclusive przeznaczony dla prostych stron firmowych lub sklepów, szczególnie opartych na WordPressie.

Technologie, z którymi pracujemy w utrzymaniu
Dwie typowe sytuacje wyjściowe
-
-
Przenosimy Państwa aplikację w Lucee, ColdFusion lub PHP z klasycznego hostingu do kontenerów. Środowisko można wtedy odtworzyć, zaktualizować i przenieść na inny serwer. Część dostawców hostingu pobiera dopłaty za stare wersje PHP, a dla PHP 8.2 poprawki bezpieczeństwa kończą się 31.12.2026 (stan: 2026-10).
Z naszych projektów
-
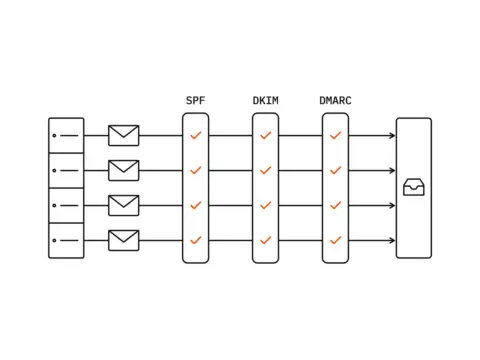
Dostarczalność poczty dla czterech domen firmowych
Serwer pocztowy czterech domen firmowych niczego nie podpisywał, nie publikował polityki DMARC i był odrzucany przez Microsoft. Nasi inżynierowie sprawdzili go, przetestowali zmianę na jednej domenie i wdrożyli ją partiami. Efekt: wszystkie trzy mechanizmy przechodzą sprawdzenie w Gmailu, blokada Microsoftu została zdjęta, a użytkownicy niczego nie odczuli.
-
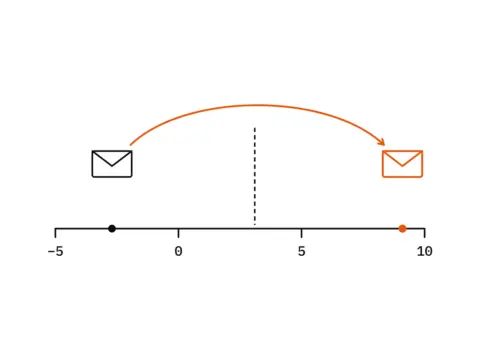
Filtr antyspamowy, który działał, ale nie chronił
Usługi uruchomione, konfiguracja poprawna, w statusie systemu żadnych błędów. A mimo to phishing lądował w skrzynkach odbiorczych, a newslettery partnerów w folderze spam. Nasi inżynierowie zmierzyli, które mechanizmy wykrywania naprawdę działają, usunęli przyczyny, a trzy miesiące później znaleźli i naprawili regresję, którą było widać dopiero w ujęciu godzinowym.
-
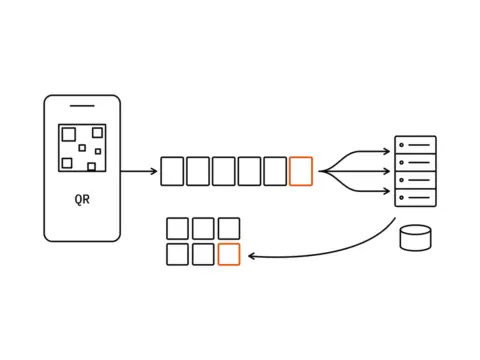
Aplikacja do zbierania zdjęć od gości weselnych
Goście weselni skanują kod QR, otwierają jeden sekretny adres i wysyłają zdjęcia oraz filmy prosto z telefonu: bez aplikacji, bez konta, bez logowania. Pliki do 5 GB lądują na dysku klienta, a para młoda ogląda galerię, która zapełnia się jeszcze w trakcie przyjęcia. Jeden wieczór, bez drugiej szansy, i telefony sprzed sześciu lat.
-
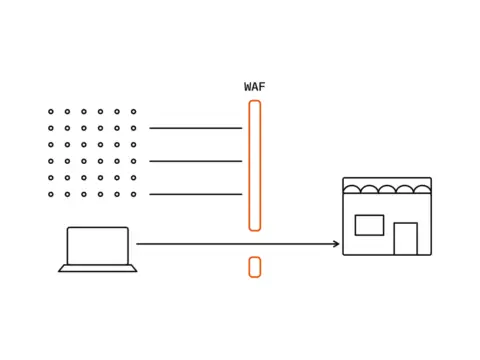
Sklep zalewany przez boty, które udawały klientów
Sklep na WooCommerce z 52 produktami ładował się bardzo długo albo wcale. Przyczyną była opłacana sieć botów, która wysyłała dziesiątki tysięcy żądań na godzinę, każde z innego domowego adresu, a każdy bot z osobna zachowywał się wzorowo. Nasi inżynierowie zatrzymali ten ruch na brzegu sieci, a gdy miesiąc później boty zmieniły taktykę, druga reguła zdjęła obciążenie w dwie minuty.
-
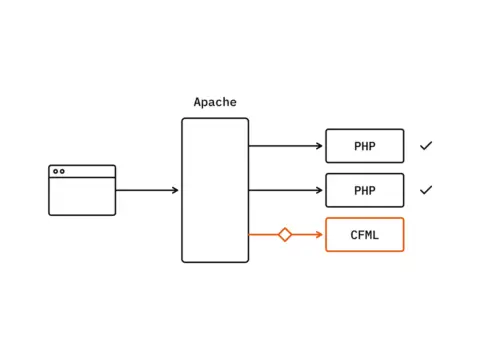
Produkcyjny ColdFusion 2025 za Apache: pięć nieoczywistych pułapek
Przygotowaliśmy produkcyjną instalację Adobe ColdFusion 2025 na Debianie 12, za serwerem Apache 2.4, który obsługuje już kilka innych serwisów. Sama instalacja trwa 34 sekundy. Konektor i łatwe do przeoczenia szczegóły konfiguracji wymagały więcej uwagi: błąd 503 przez IPv6, mapowania sięgające do każdego hosta wirtualnego i profil, który po cichu dokłada debugger.


Pytania o administrację Linux i infrastrukturę
Czy znają się Państwo na Linuksie i na Windows Server?
Linux jest naszą główną platformą: Debian i Ubuntu, serwery WWW, klastry baz danych i wirtualizacja na KVM i Proxmox. Windows Server z IIS obsługujemy na produkcji od 2015 r. Zalecamy przejście na Linuksa, chyba że Państwo wolą zostać przy Windows.
Czy WAF wystarczy?
Samodzielnie nie. WAF, czyli zapora aplikacji internetowych, filtruje typowe ataki przed aplikacją i daje czas, ale nie zamyka luki w kodzie. Dlatego łączymy go z usuwaniem znanych podatności, segmentacją sieci i dostępem administracyjnym wyłącznie przez VPN.
WAF z regułami dopasowanymi do Państwa aplikacji wywołuje mniej fałszywych alarmów i zwykle chroni skuteczniej niż konfiguracja domyślna. Jeśli kodu nie da się szybko zmienić, WAF z izolacją systemu jest rozwiązaniem pomostowym do czasu aktualizacji. Ryzyko maleje wtedy, ale nie znika.
Co daje przeniesienie aplikacji do kontenera?
Środowisko, które da się odtworzyć. Ta sama wersja i konfiguracja obowiązują u programisty, w środowisku testowym i na produkcji. Zapisane są w repozytorium, a nie w głowie jednej osoby. Nowe wersje PHP, Lucee lub ColdFusion testujemy obok produkcji i możemy je wycofać. Przeniesienie na inny serwer lub do innego dostawcy również staje się prostsze.
Kontener nie naprawia błędu w kodzie i nie podnosi wersji, która nie jest już wspierana. Ułatwia jedynie takie zmiany.
Czy czasem pełnią Państwo dyżury w weekendy?
Tak. Wsparcie i awarie obsługujemy całą dobę (24/7), także w weekendy. Prace planowane na weekend, na przykład przełączenie w oknie serwisowym, wykonujemy po uzgodnieniu. W pozostałych sprawach jesteśmy dostępni od poniedziałku do piątku od 9:00 do 17:00 czasu środkowoeuropejskiego, a na zapytania odpowiadamy w ciągu jednego dnia roboczego.
Czy pracują Państwo na własnym sprzęcie, czy potrzebują od nas laptopa?
Pracujemy na własnym sprzęcie. Dostęp do Państwa systemów konfigurujemy przez VPN, SSH lub zdalny pulpit. Urządzenie od Państwa jest potrzebne tylko wtedy, gdy Państwo sobie tego życzą.
Jaka jest Państwa stawka godzinowa?
To zależy od zakresu, modelu współpracy i pilności. Prosimy krótko opisać Państwa sytuację, a po rozmowie otrzymają Państwo ofertę. Nie trzeba przy tym podawać budżetu. Stałe ceny podajemy przy produktach wejściowych.
Pierwszy krok: przegląd serwera z listą ustaleń i planem aktualizacji
Przegląd serwera
Dla firm z serwerami Linux, których nikt już dokładnie nie zna: przed aktualizacją, po odejściu administratora albo gdy klient pyta o kopie zapasowe.
- Wersja i stan wsparcia systemu operacyjnego i usług
- Zabezpieczenie: dostęp SSH, zapora sieciowa, otwarte usługi i certyfikaty TLS
- Aktualizacje: czego brakuje i jak były dotąd wdrażane
- Kopie zapasowe: co jest zabezpieczane i czy test odtworzenia jest udokumentowany
- Monitoring i logi: co jest monitorowane, a czego brakuje
- Lista ustaleń według priorytetu
Na tym etapie niczego na serwerze nie zmieniamy. Aplikacja i kod nie należą do przeglądu, od tego jest Przegląd systemu legacy. Zakres i cenę ustalamy w rozmowie wstępnej i potwierdzamy na piśmie przed rozpoczęciem pracy. Na życzenie otrzymają Państwo potem ofertę stałej opieki.
Co zawiera wynik
Pisemna lista ustaleń według priorytetu z zaleceniami dotyczącymi zabezpieczenia, aktualizacji, kopii zapasowych i monitoringu oraz plan aktualizacji z oknami serwisowymi. Oba dokumenty należą do Państwa.
W 20 minut ustalimy, jaki pierwszy krok pasuje do Państwa systemu
Państwo opisują cel i obecny stan, my mówimy otwarcie, czy i jak możemy pomóc. Odpowiedź w ciągu jednego dnia roboczego, bez zobowiązań.
Telefon (niemiecki, polski, angielski)
+48 501 250 220
E-mail
E-mail
Dostępni: poniedziałek–piątek, 9:00–17:00 (czas środkowoeuropejski); wsparcie i awarie całą dobę (24/7)