Google ostrzega przed Państwa stroną, odwiedzający trafiają na obce strony albo dostawca hostingu zablokował konto? Izolujemy stronę, zamykamy lukę i usuwamy złośliwy kod w ciągu 24 godzin od uzyskania dostępu, także w weekend. Potem otrzymują Państwo pisemny raport.
Strony na WordPressie: przejęcie, aktualizacje i zabezpieczenie
Państwa strona lub sklep działa na WordPressie, a aktualizacjami, wtyczkami i bezpieczeństwem nikt się już nie zajmuje? Przejmujemy opiekę, aktualizacje testujemy najpierw na kopii strony w środowisku testowym, porządkujemy porzucone wtyczki i zabezpieczamy stronę.
- PHP i WordPress od 2012 r.
- Aktualizacje testowane na kopii strony
- Wsparcie i awarie całą dobę (24/7)
Gdzie stosujemy WordPressa
Nasi inżynierowie pracują z WordPressem od 2012 r., w ramach swojej pracy z PHP. Opiekujemy się stronami, portalami i sklepami na WooCommerce, z kupionymi i własnymi wtyczkami oraz z integracjami z innymi systemami.
Często stronę zbudowała agencja lub pojedynczy programista, a dziś nikt nie czuje się za nią odpowiedzialny. Przejmujemy opiekę, nadrabiamy aktualizacje i dbamy o to, żeby strona była bezpieczna i dostępna. Podstawą jest PHP, więcej na stronie PHP & Craft CMS.

Typowe zadania przy WordPressie
- Przejęcie: zabezpieczenie dostępów do hostingu, domeny, panelu administracyjnego i bazy danych, spis wtyczek i motywów.
- Aktualizacje WordPressa, motywów i wtyczek, z kopią zapasową przed zmianą i testem na kopii strony.
- Porządki we wtyczkach: wymiana lub usunięcie porzuconych i zdublowanych wtyczek.
- WooCommerce: aktualizacje sklepu i rozszerzeń z testem procesu zamówienia.
- Zmiany w motywie i wtyczkach, integracje z CRM, systemem ERP lub narzędziem do wysyłki newslettera.
- Aktualizacja do wspieranej wersji PHP, zob. Aktualizacja do PHP 8.
- Kopie zapasowe z regularnym testem odtworzenia.
- Krótszy czas ładowania: pamięć podręczna, wolne zapytania do bazy danych i zbyt duże obrazy.

Aktualizacje z testem zamiast aktualizacji na ślepo
Aktualizacja wtyczki może zepsuć formularz, koszyk albo układ strony. Dlatego większe aktualizacje wgrywamy najpierw na kopię Państwa strony z aktualnymi danymi. Tam sprawdzamy najważniejsze procesy: formularze, logowanie, a w sklepie zamówienie aż do potwierdzenia.
Dopiero potem aktualizujemy produkcję, w uzgodnionym oknie serwisowym i z kopią zapasową wykonaną tuż przed zmianą. Jeśli coś nie działa zgodnie z oczekiwaniami, wracamy do stanu sprzed aktualizacji. Pilne aktualizacje bezpieczeństwa nie czekają na kolejne okno.

Zabezpieczenie WordPressa
- Dostęp do panelu administracyjnego: logowanie dwuskładnikowe, tylko niezbędne konta i uprawnienia.
- Uprawnienia do plików ustawione tak, żeby z panelu nie dało się zmienić kodu.
- Wtyczki tylko z utrzymywanych źródeł, porzucone wtyczki usuwamy.
- WAF na serwerze z regułami dopasowanymi do Państwa strony.
- Kopie zapasowe poza serwerem oraz monitoring dostępności i błędów.
Więcej o zabezpieczaniu stron i aplikacji piszemy na stronie Bezpieczeństwo aplikacji webowych i stron.

Gdy strona została zhakowana
Google ostrzega przed Państwa stroną, odwiedzający trafiają na obce strony albo dostawca hostingu zablokował konto? Wtedy szybki i uporządkowany przebieg pomaga bardziej niż pospieszne odtwarzanie z kopii. Co robimy w pierwszych godzinach i czego lepiej do tego czasu nie robić, opisujemy na stronie Strona zhakowana: pierwsza pomoc. Wsparcie i awarie obsługujemy całą dobę (24/7).

Technologie i zakres
| Obszar | Zakres |
|---|---|
| CMS | WordPress od 2012 r., także z WooCommerce |
| Język | PHP w motywach, wtyczkach i integracjach |
| Bazy danych | MySQL i MariaDB |
| Utrzymanie środowiska | Linux i Docker |
| Serwery WWW i ochrona | Nginx i Apache, WAF z regułami dopasowanymi do strony |
Typowe sytuacje wyjściowe przy WordPressie
-
-
Dla PHP 8.2 poprawki bezpieczeństwa kończą się 31.12.2026, dla PHP 8.1 i starszych już się skończyły (stan: 2026-10). Przenosimy rozbudowywane od lat aplikacje PHP, także z szablonami Smarty i frontendem w jQuery, na PHP 8.4 lub 8.5. Testujemy każdy etap.
Pierwszy krok: przegląd CMS
Przegląd CMS: WordPress i Craft CMS
Dla firm, których strona na WordPressie lub Craft CMS jest ważna dla biznesu, a agencja lub opiekun już się nią nie zajmuje: przed przejęciem, przed dużą aktualizacją albo po incydencie bezpieczeństwa.
- Wersje CMS, PHP, bazy danych i serwera oraz stan ich wsparcia
- Wtyczki i motywy: co jest rozwijane, co porzucone, a co warto wymienić
- Aktualizacje: czego brakuje i jak ryzykowne jest ich nadrobienie
- Kopie zapasowe: co jest zabezpieczane i czy odtworzenie zostało przetestowane
- Bezpieczeństwo: dostępy do panelu administracyjnego, logowanie dwuskładnikowe, uprawnienia użytkowników i znane luki
- Licencje CMS i płatnych wtyczek: jakie są i na kogo są zarejestrowane
Na tym etapie niczego na stronie nie zmieniamy. Własne motywy i wtyczki sprawdzamy pod kątem utrzymania i znanych luk, nie linijka po linijce. Przegląd dotyczy jednej strony, kolejne strony wyceniamy osobno.
Co zawiera wynik
Pisemny raport z ryzykami według priorytetu oraz plan przejęcia, aktualizacji i opieki. Raport należy do Państwa.
Zwykle 2 dni robocze
Zamów przegląd CMSProjekt z WooCommerce
-
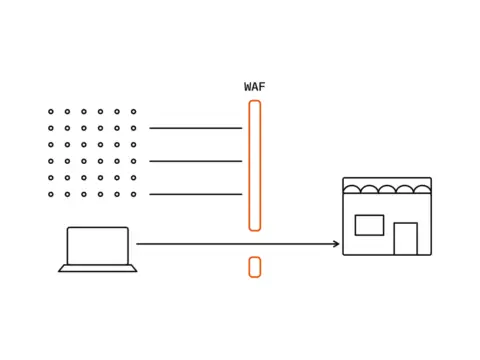
Sklep zalewany przez boty, które udawały klientów
Sklep na WooCommerce z 52 produktami ładował się bardzo długo albo wcale. Przyczyną była opłacana sieć botów, która wysyłała dziesiątki tysięcy żądań na godzinę, każde z innego domowego adresu, a każdy bot z osobna zachowywał się wzorowo. Nasi inżynierowie zatrzymali ten ruch na brzegu sieci, a gdy miesiąc później boty zmieniły taktykę, druga reguła zdjęła obciążenie w dwie minuty.

Pytania o WordPressa
Czy automatyczne aktualizacje WordPressa nie wystarczą?
To dobra podstawa, ale nie obejmują wszystkiego. Większa aktualizacja wtyczki, motywu lub WooCommerce może zakłócić formularze, układ strony albo proces zamówienia. Porzucona wtyczka nie dostaje już żadnych aktualizacji, także przy znanej luce.
Dlatego każdą większą aktualizację najpierw testujemy na kopii strony w środowisku testowym. Przed wdrożeniem robimy kopię zapasową, a potem sprawdzamy najważniejsze procesy. Porzucone wtyczki wymieniamy albo usuwamy.
Czy zajmują się Państwo także sklepami na WooCommerce?
Tak. W sklepie po każdej większej aktualizacji sprawdzamy drogę od koszyka do potwierdzenia zamówienia, najpierw w środowisku testowym, a potem na produkcji. W tym teście uwzględniamy wtyczki płatności i wysyłki oraz integracje z systemem magazynowym lub księgowym.
Aktualizacje wdrażamy w porach z małą liczbą zamówień, a przed nimi robimy kopię zapasową.
Czy mogą Państwo przejąć naszą stronę, jeśli agencja już z nami nie współpracuje?
Tak. Kluczowe są dostępy do hostingu lub serwera, do domeny i do panelu administracyjnego. Jeśli nie ma repozytorium, pobieramy kod i bazę danych z serwera i zakładamy nowe repozytorium, które należy do Państwa.
W przeglądzie CMS spisujemy, co jest zainstalowane, jakie są wtyczki i licencje oraz czego brakuje. Jeśli agencja pomoże przy przekazaniu, pójdzie to szybciej.
Co zrobić, jeśli brakuje nam danych dostępowych?
Zwykle da się to rozwiązać. Zaczynamy od tego, czym Państwo dysponują: umową i kontem u dostawcy hostingu, dostępem do domeny oraz, jeśli istnieją, repozytorium i kopiami zapasowymi. Dostęp do serwera często można zresetować przez dostawcę hostingu, jeśli występują Państwo jako strona umowy. Dostęp do systemu uzyskujemy wyłącznie za Państwa wyraźną zgodą.
Czy czasem pełnią Państwo dyżury w weekendy?
Tak. Wsparcie i awarie obsługujemy całą dobę (24/7), także w weekendy. Prace planowane na weekend, na przykład przełączenie w oknie serwisowym, wykonujemy po uzgodnieniu. W pozostałych sprawach jesteśmy dostępni od poniedziałku do piątku od 9:00 do 17:00 czasu środkowoeuropejskiego, a na zapytania odpowiadamy w ciągu jednego dnia roboczego.
Nie są Państwo pewni, jaka usługa pasuje do systemu?
Prosimy opisać system w dwóch zdaniach. Odpowiemy, jaka usługa pasuje i czy produkt wejściowy ze stałą ceną będzie właściwym pierwszym krokiem.